Nu de wereldwijde cyberbedreigingen blijven toenemen en de privacyregels strenger worden, geven organisaties wereldwijd de voorkeur aan uitgebreide beveiligingsframeworks. De ISO 27001-norm springt eruit als een cruciale benchmark voor het waarborgen van gegevensbeveiliging en het opbouwen van vertrouwen bij belanghebbenden.
Korte samenvatting
| Inzichten | Uitleg |
|---|---|
| Wereldwijde erkenning | De ISO 27001-norm is een internationaal erkend raamwerk voor het beheren van risico's op het gebied van informatiebeveiliging. |
| Uitgebreid risicobeheer | Het vereist dat organisaties holistische informatiebeveiligingscontroles implementeren om bedreigingen te identificeren en te beperken. |
| Naleving van regelgeving | Certificering ondersteunt compliance voor bedrijven met standaarden zoals GDPR en nationale wetten voor gegevensbescherming. |
| Concurrentievoordeel | Het behalen van de ISO 27001-certificering verbetert de reputatie, schept vertrouwen bij klanten en versterkt de marktpositie. |
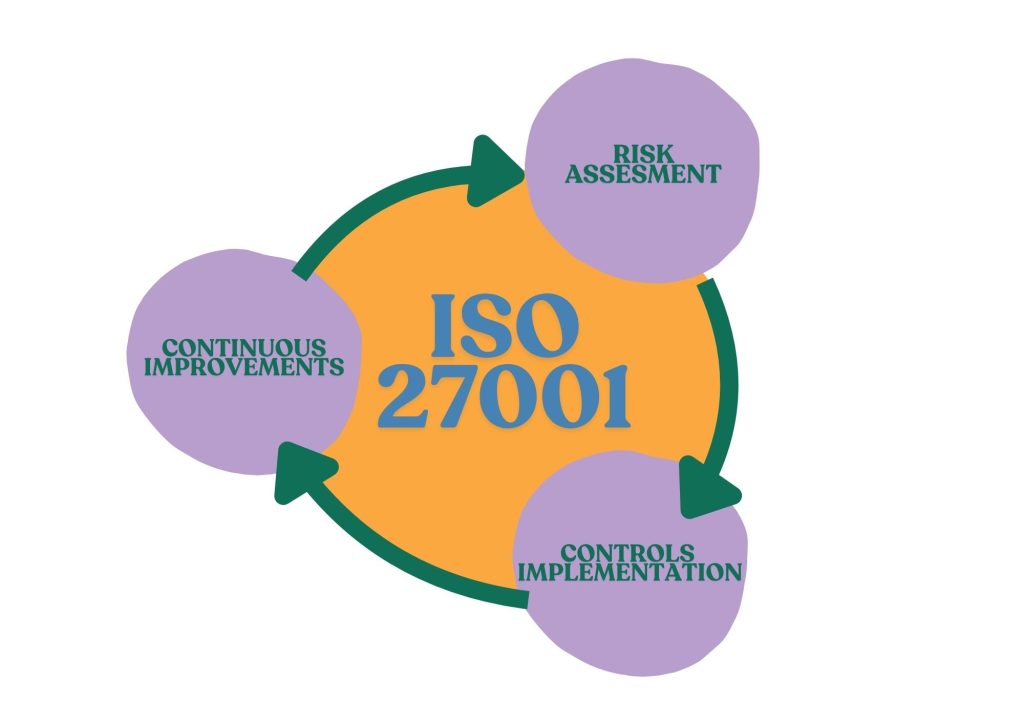
| Voortdurende verbetering | De standaard vereist voortdurende evaluatie en verbeteringen, zodat organisaties zich kunnen aanpassen aan nieuwe en opkomende bedreigingen. |
Waarom kiezen voor de ISO 27001-norm voor uw organisatie
De ISO 27001-norm is meer dan een nalevingsvereiste; het is een strategisch kader voor de bescherming van de meest waardevolle informatie van uw organisatie.
Door zich aan te passen aan ISO 27001 krijgen organisaties een systematische benadering van risicobeheer die mensen, processen en technologie omvat.
Robuuste controles voor informatiebeveiliging bouwen
De kern van de ISO 27001-norm wordt gevormd door een reeks strenge controles op informatiebeveiliging die zijn afgestemd op de risico-omgeving van elke organisatie.
De belangrijkste elementen zijn:
- Toegangscontroles om ongeautoriseerde toegang tot gegevens te voorkomen.
- Encryptieprotocollen om gegevens onderweg en in rust te beschermen.
- Fysieke en omgevingsbeveiligingsmaatregelen om faciliteiten te beveiligen.
- Incidentbestrijdingsplannen om de schade van inbreuken te beperken.
Wereldwijde compliance voor bedrijven
In een wereld waar privacyregels zoals GDPR en branchespecifieke normen steeds strenger worden, dient de ISO 27001-norm als universeel raamwerk voor compliance voor bedrijven.
Organisaties in heel Europa en daarbuiten gebruiken de certificering om aan te tonen dat ze zich houden aan de wetten voor gegevensbescherming en om klanten en partners gerust te stellen over hun inzet voor beveiliging.
Volgens onderzoek van IDC hebben bedrijven met formele beveiligingscertificeringen zoals ISO 27001 50% meer kans om concurrerende offertes voor internationale contracten in de wacht te slepen.
Waarom compliance voor bedrijven belangrijk is en hoe vBoxx helpt
Compliance is niet slechts een checkbox-oefening - het is een strategische basis voor vertrouwen, bedrijfscontinuïteit en concurrerende groei. Bij vBoxx begrijpen we dit maar al te goed.
Als ISO 27001-gecertificeerde leverancier zorgt vBoxx ervoor dat uw gegevens worden beheerd volgens de hoogste internationale beveiligingsstandaarden. Onze oplossingen omvatten robuuste informatiebeveiligingscontroles, een strikt toegangsbeleid en proactieve risicobeheermaatregelen die zijn ontworpen om aan complianceverplichtingen te voldoen en deze zelfs te overtreffen.
Of u nu gevoelige klantgegevens opslaat of bedrijfskritische applicaties beheert, vBoxx biedt een veilige, compliant basis om uw digitale transformatie te ondersteunen. Lees meer over onze benadering van privacy, beveiliging en compliance op onze pagina.
Focus op toonaangevende partners voor ISO 27001-certificering
Verschillende gerenommeerde organisaties ondersteunen bedrijven bij het behalen van de certificering. Houd bij het kiezen van een certificeringspartner rekening met deze belangrijke criteria:
- ✅ Accreditatie: Controleer of de partner officieel erkend en geaccrediteerd is.
- ✅ Relevante ervaring: Zoek naar sectorspecifieke expertise.
- ✅ Ondersteunende diensten: Geef de voorkeur aan partners die training en hulp bij voortdurende verbetering bieden.
- ✅ Afstemming op waarden: Zorg ervoor dat ze uw organisatiecultuur en bedrijfsprioriteiten begrijpen.
- ✅ Evenwichtige investering: Evalueer de kosten tegen de omvang van de expertise en de ondersteuning na certificering.
Frequently Asked Questions
Wat is de ISO 27001-norm?
De certificering is een internationaal erkend kader voor het opzetten van een beheersysteem voor informatiebeveiliging (ISMS) om de vertrouwelijkheid, integriteit en beschikbaarheid van gegevens te beschermen.
Waarom zou mijn bedrijf ISO 27001 gecertificeerd moeten worden?
Certificering biedt een sterke basis van informatiebeveiligingscontroles, vergroot het vertrouwen, vermindert het risico op naleving en verbetert het concurrentievermogen op de wereldmarkt.
Welke soorten organisaties hebben het meeste baat bij ISO 27001?
Elke organisatie die gevoelige of gereguleerde informatie verwerkt, heeft hier veel baat bij, vooral in sectoren als de financiële sector, de gezondheidszorg en cloudservices.
Dekt ISO 27001 alle risico's op het gebied van cyberbeveiliging?
Hoewel het de beveiliging aanzienlijk versterkt, garandeert geen enkele certificering volledige beveiliging. Voortdurende controle en verbetering zijn essentieel.
Hoe lang duurt het om ISO 27001 gecertificeerd te worden?
Tijdschema's variëren afhankelijk van de grootte en complexiteit van de organisatie, meestal van 6 maanden tot meer dan een jaar.
Verbeter uw beveiliging en compliance met vBoxx
Cyberbedreigingen zullen alleen maar geavanceerder worden en de regelgeving zal steeds strenger worden. Daarom is het belangrijker dan ooit om uw bedrijf af te stemmen op de ISO 27001-norm.
Bij vBoxx onderstreept onze ISO 27001-certificering onze toewijding aan gegevensbeveiliging en compliance. Wij bieden Europese bedrijven veilige, private en volledig compliant hostingoplossingen die zijn ontworpen om uw essentiële bedrijfsmiddelen te beschermen en u te helpen het vertrouwen van uw klanten op te bouwen.
👉 Kom vandaag nog meer te weten over hoe vBoxx uw ISO 27001 reis kan ondersteunen!