A medida que las ciberamenazas mundiales siguen aumentando y las normativas sobre privacidad se hacen más estrictas, las organizaciones de todo el mundo dan prioridad a los marcos de seguridad integrales. Entre ellos, la norma ISO 27001 destaca como punto de referencia crucial para garantizar la seguridad de los datos y generar confianza entre las partes interesadas.
Resumen rápido
| Puntos clave | Explicación |
|---|---|
| Reconocimiento mundial | La norma ISO 27001 es un marco reconocido internacionalmente para gestionar los riesgos de seguridad de la información. |
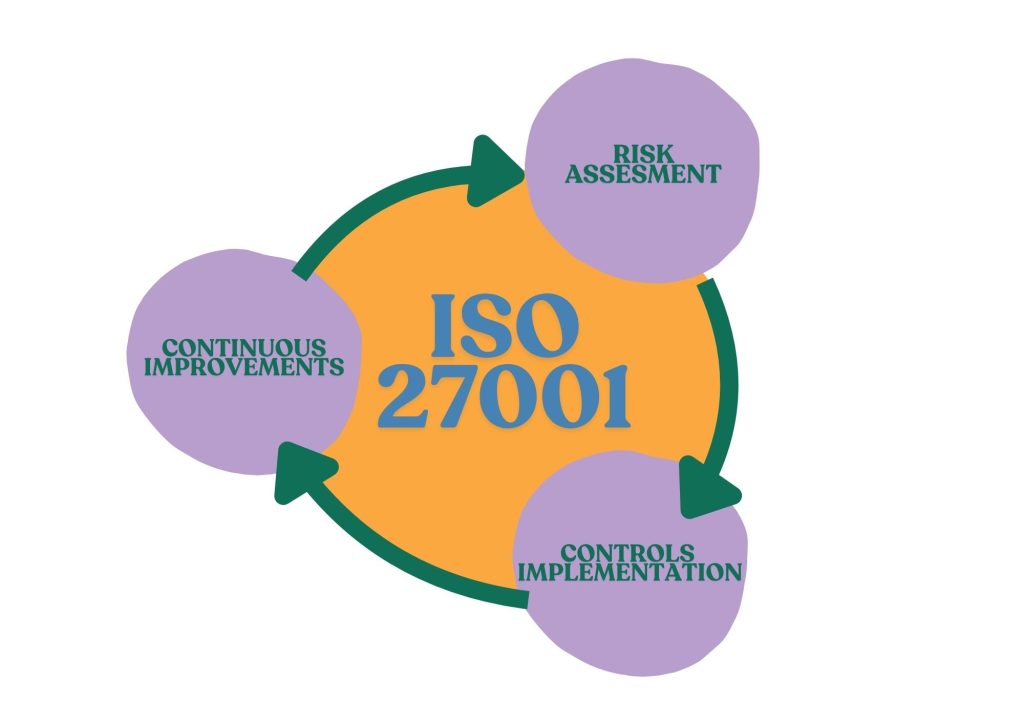
| Gestión integral de riesgos | Requiere que las organizaciones apliquen controles holísticos de seguridad de la información para identificar y mitigar las amenazas. |
| Cumplimiento de la normativa | La certificación ayuda a las empresas a cumplir normas como el RGPD y las leyes nacionales de protección de datos. |
| Ventajas Competitivas | Conseguir la certificación ISO 27001 mejora la reputación, genera confianza en los clientes y refuerza el posicionamiento en el mercado. |
| Mejora continua | La norma exige una evaluación y unas mejoras continuas, que ayuden a las organizaciones a adaptarse a las amenazas nuevas y emergentes. |
Por qué elegir la norma ISO 27001 para tu organización
La norma ISO 27001 es más que un requisito de cumplimiento; es un marco estratégico para proteger los activos de información más valiosos de tu organización.
Al alinearse con la norma ISO 27001, las organizaciones obtienen un enfoque sistemático de la gestión de riesgos que abarca a las personas, los procesos y la tecnología.
Crear controles de seguridad de la información sólidos
En el núcleo de la norma ISO 27001 hay un conjunto de rigurosos controles de seguridad de la información adaptados al entorno de riesgo de cada organización.
Los elementos clave incluyen:
- Controles de acceso para impedir el acceso no autorizado a los datos.
- Protocolos de encriptación para proteger los datos en tránsito y en reposo.
- Medidas de seguridad física y medioambiental para salvaguardar las instalaciones.
- Planes de respuesta a incidentes para minimizar los daños de las violaciones.
Conseguir que las empresas cumplan la normativa en todo el mundo
En un mundo en el que las normativas sobre privacidad de datos, como el RGPD, y las normas específicas del sector son cada vez más estrictas, la norma ISO 27001 sirve de marco universal de cumplimiento para las empresas.
Organizaciones de toda Europa y de fuera de ella utilizan la certificación para demostrar su adhesión a las leyes de protección de datos y tranquilizar a clientes y socios sobre su compromiso con la seguridad.
Según un estudio de IDC, las empresas con certificaciones formales de seguridad como la ISO 27001 tienen un 50% más de probabilidades de ganar licitaciones competitivas para contratos internacionales.
Por qué es importante el cumplimiento para las empresas y cómo ayuda vBoxx
El cumplimiento no es un mero ejercicio de marcar casillas: es una base estratégica para la confianza, la continuidad empresarial y el crecimiento competitivo. En vBoxx lo entendemos perfectamente.
Como proveedor con certificación ISO 27001, vBoxx garantiza que tus datos se gestionan conforme a las normas de seguridad internacionales más estrictas. Nuestras soluciones incluyen sólidos controles de seguridad de la información, estrictas políticas de acceso y medidas proactivas de gestión de riesgos diseñadas para cumplir y superar las obligaciones de conformidad.
Tanto si almacenas datos confidenciales de clientes como si gestionas aplicaciones de misión crítica, vBoxx ofrece una base segura y conforme a la normativa para respaldar tu transformación digital. Obtén más información sobre nuestro enfoque de la privacidad, la seguridad y el cumplimiento en nuestra página.
Destacamos a los principales socios de certificación ISO 27001
Varias organizaciones reputadas ayudan a las empresas a conseguir la certificación. Cuando selecciones a tu socio de certificación, ten en cuenta estos criterios clave:
- ✅ Acreditación: Confirma que el socio está oficialmente reconocido y acreditado.
- ✅ Experiencia relevante: Busca experiencia específica en el sector.
- ✅ Servicios de apoyo: Prefiere socios que ofrezcan formación y asistencia para la mejora continua.
- ✅ Alineación con los valores: Asegúrate de que comprenden tu cultura organizativa y tus prioridades empresariales.
- ✅ Inversión equilibrada: Evalúa el coste frente a la profundidad de la experiencia y el apoyo posterior a la certificación.
Preguntas frecuentes
¿Qué es la norma ISO 27001?
La certificación es un marco reconocido internacionalmente para establecer un sistema de gestión de la seguridad de la información (SGSI) que proteja la confidencialidad, integridad y disponibilidad de los datos.
¿Por qué debería mi empresa obtener la certificación ISO 27001?
La certificación proporciona una base sólida de controles de seguridad de la información, aumenta la confianza, reduce el riesgo de cumplimiento y mejora la competitividad en los mercados globales.
¿Qué tipos de organizaciones se benefician más de la norma ISO 27001?
Cualquier organización que maneje información sensible o regulada se beneficia enormemente, especialmente en sectores como las finanzas, la sanidad y los servicios en la nube.
¿Cubre la ISO 27001 todos los riesgos de ciberseguridad?
Aunque refuerza significativamente la postura de seguridad, ninguna certificación garantiza una seguridad completa. La supervisión y la mejora continuas son esenciales.
¿Cuánto tiempo se tarda en obtener la certificación ISO 27001?
Los plazos varían en función del tamaño y la complejidad de la organización, y suelen oscilar entre 6 meses y más de un año.
Eleva tu seguridad y cumplimiento con vBoxx
Las ciberamenazas no harán más que sofisticarse, y el escrutinio normativo seguirá intensificándose. Por eso, alinear tu empresa con la norma ISO 27001 es más importante que nunca.
En vBoxx, nuestra certificación ISO 27001 subraya nuestro compromiso con la seguridad de los datos y el cumplimiento de las normas. Proporcionamos a las empresas europeas soluciones de alojamiento seguras, privadas y totalmente conformes, diseñadas para proteger tus activos críticos y ayudarte a generar confianza entre tus clientes.
👉 Obtén más información sobre cómo vBoxx puede ayudarte en tu camino hacia la ISO 27001 hoy mismo.